
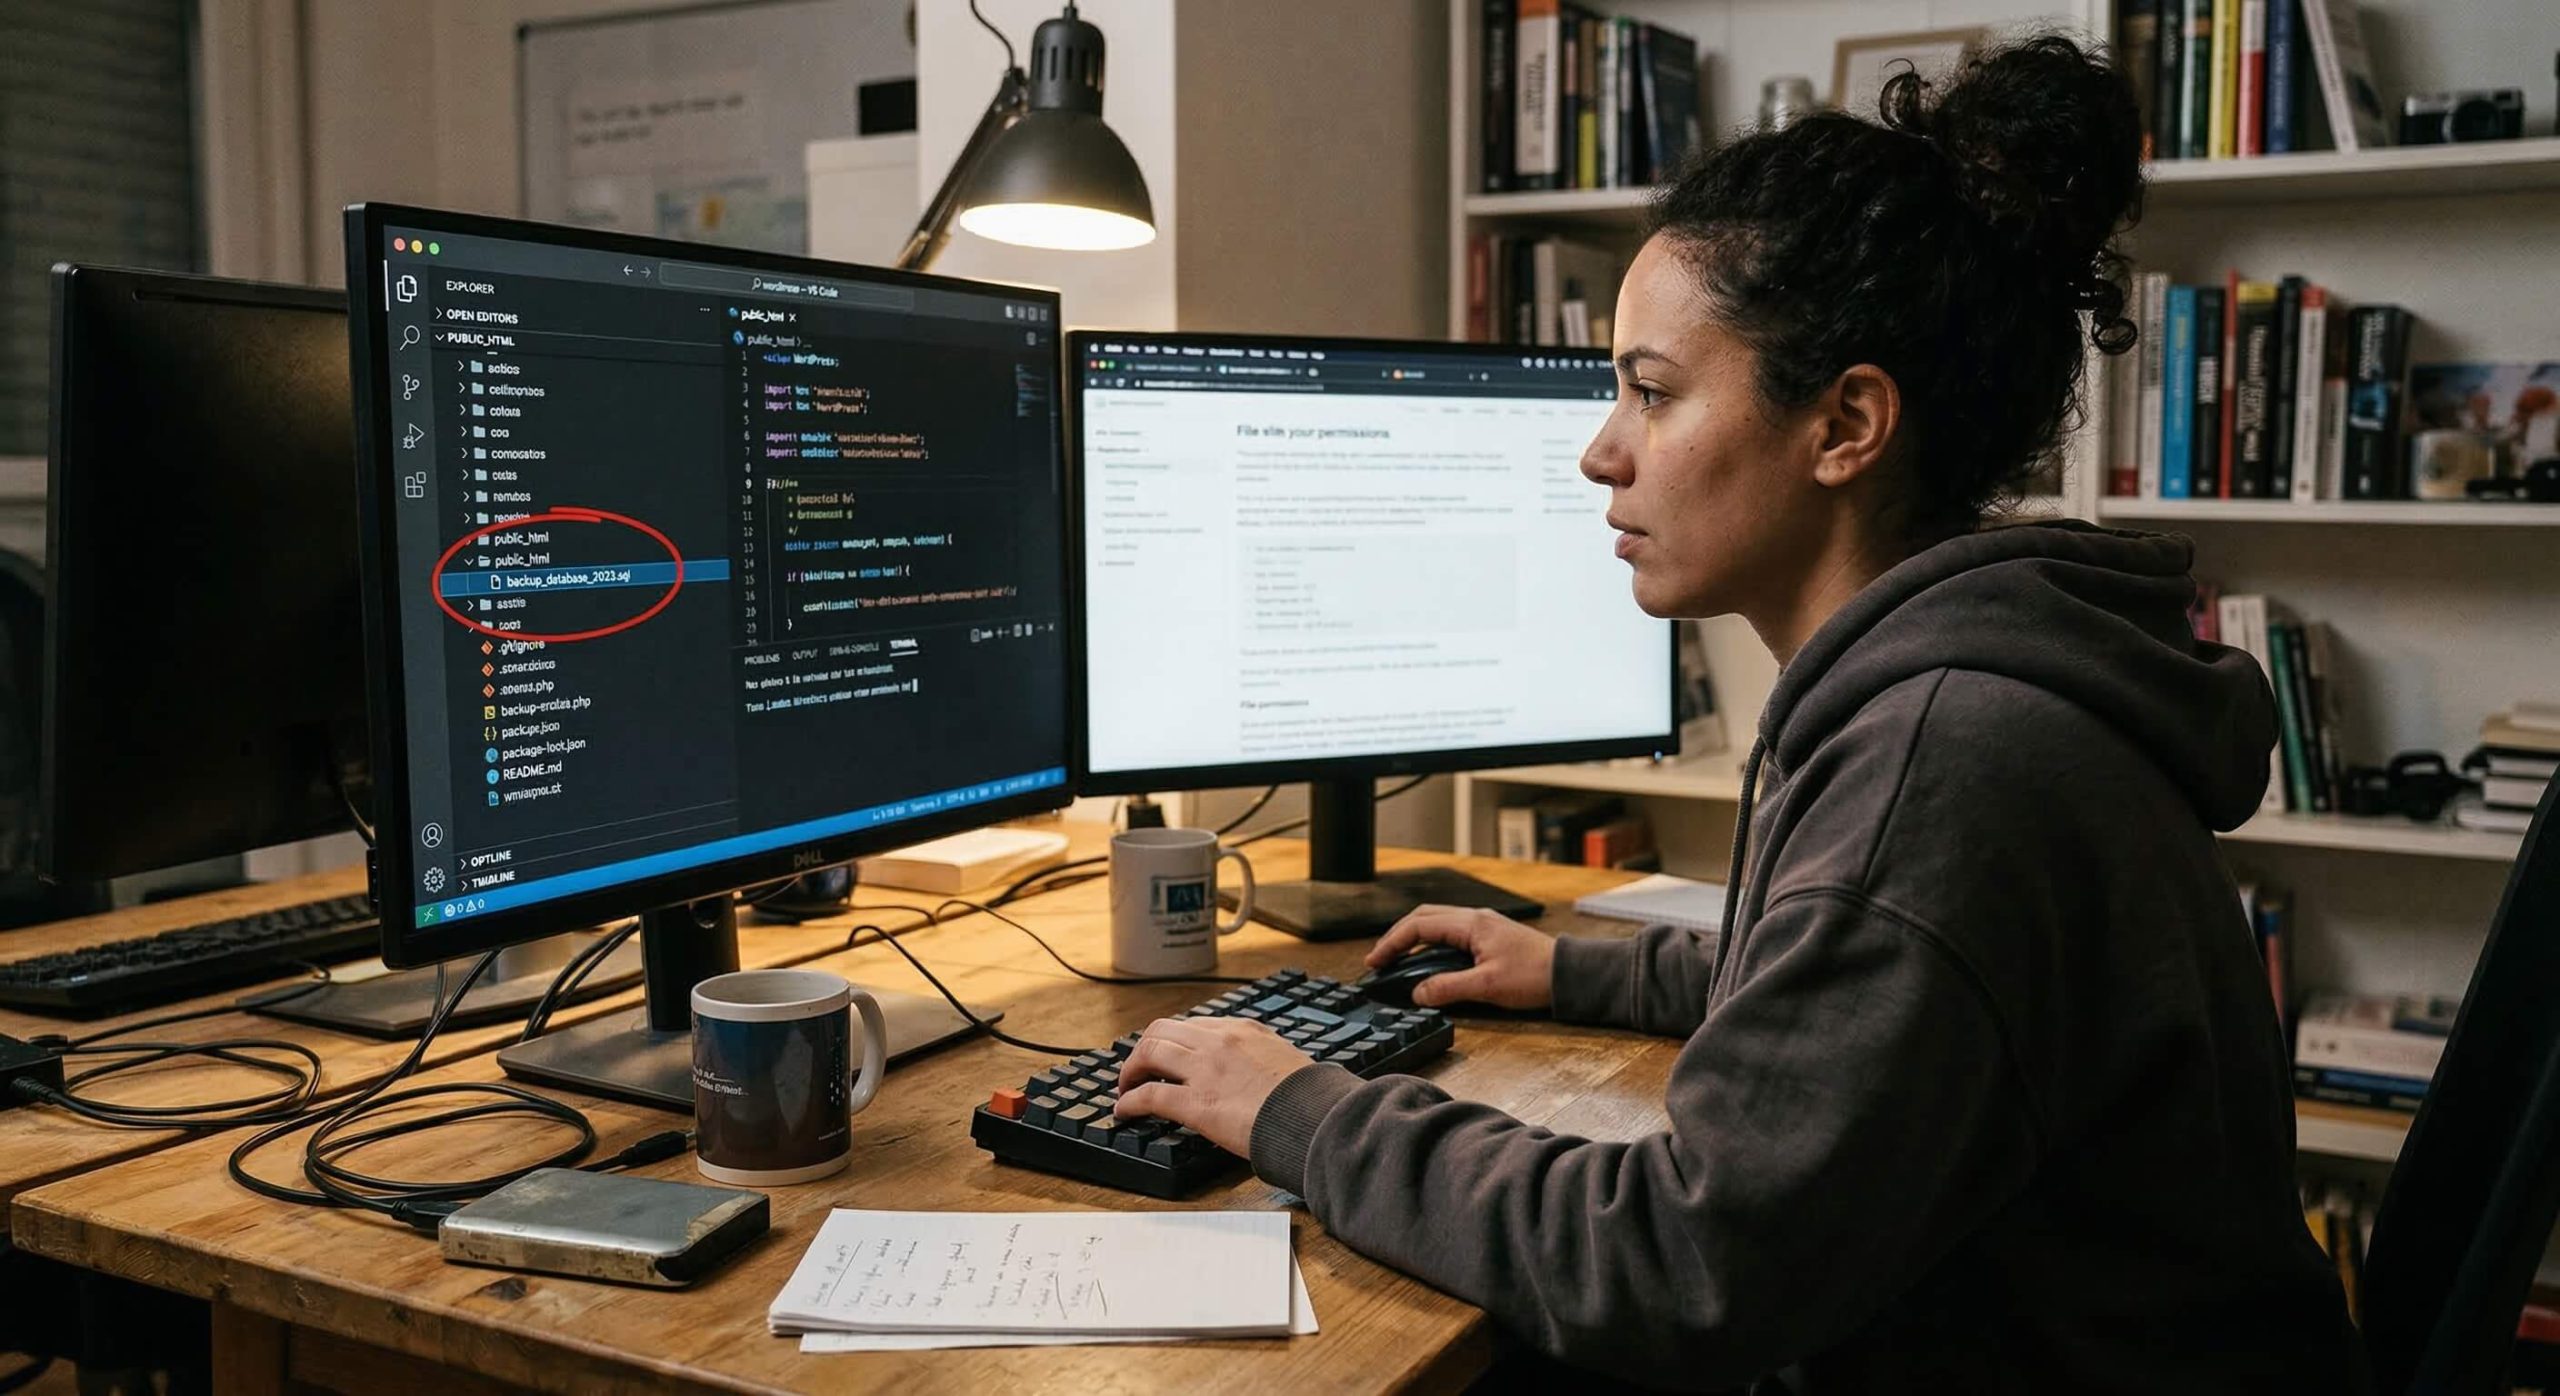
المشكلة: ملفات حساسة مكشوفة للعالم أجمع
نسخ احتياطية بصيغة .zip متروكة، وملفات dump لقواعد بيانات SQL يمكن الوصول إليها بنقرة واحدة، وملفات إعدادات متاحة للقراءة العامة… كل يوم تتعرض مواقع مستضافة في الجزائر للاختراق بسبب خطأ يستغرق تصحيحه 30 ثانية.إذا كنت تدير موقع WordPress على استضافة ويب في الجزائر، فهذا المقال موجَّه إليك.
عندما تضع ملفًا في المجلد public_html الخاص باستضافتك، يصبح هذا الملف متاحًا من المتصفح. هذا هو مبدأ الويب نفسه: كل ما يوجد في هذا المجلد عام افتراضيًا.
المشكلة أن كثيرًا من المستخدمين يتركون فيه — غالبًا دون أن يدروا — ملفات لا مكان لها هناك إطلاقًا:
- الأرشيفات المضغوطة:
backup.zip،site-2024.tar.gz،wordpress-backup.zip - ملفات dump لقواعد البيانات:
database.sql،backup.sql،db_export.sql.gz - ملفات الإعدادات:
wp-config.php.bak،.env،config.old - السجلات أو الملفات المؤقتة:
debug.log،error_log،phpinfo.php
لا يحتاج المخترق حتى إلى مهارات متقدمة. يكفيه تجربة عناوين URL شائعة مثل
votresite.dz/backup.zip
أو
votresite.dz/database.sql
— وإذا كان الملف موجودًا بصلاحيات خاطئة، فإنه يحمّله بنقرة واحدة.
صلاحيات 644: ماذا تعني فعلًا
على استضافة ويب بنظام Linux (وهو حال جميع عروض استضافة الويب في الجزائر تقريبًا، بما فيها لدى Hostarts)، لكل ملف صلاحيات تحدد من يمكنه قراءته أو الكتابة فيه أو تنفيذه.
تعني الصلاحية 644 ما يلي:
- المالك (أنت): قراءة + كتابة
- المجموعة: قراءة فقط
- الجميع: قراءة فقط
بالنسبة إلى ملف PHP أو HTML داخل
public_html
، فهذه هي الصلاحية القياسية والصحيحة. لكن بالنسبة إلى ملف
backup.sql
أو
site-complet.zip
، فإن الصلاحية 644 داخل
public_html
تعني أن
أي شخص على الإنترنت يمكنه تحميله. إذ يقدّم خادم الويب (Apache أو LiteSpeed أو Nginx) الملف كما يقدّم أي صفحة من موقعك.
العواقب الملموسة لكشف ملف حساس
سرقة كاملة لقاعدة بياناتك
يحتوي ملف dump الخاص بـ SQL على
كل شيء: بيانات اعتماد المسؤولين (كلمات مرور مشفّرة بالتجزئة، وأحيانًا بنص واضح في إصدارات WordPress القديمة)، وعناوين البريد الإلكتروني لعملائك، وطلبات WooCommerce، والبيانات الشخصية. وإذا كنت خاضعًا للقانون الجزائري 18-07 المتعلق بحماية المعطيات الشخصية، فهذه مخالفة مباشرة.
السيطرة الكاملة على الموقع
ملف
wp-config.php.bak
أو
.env
مكشوف يمنح المهاجم بيانات الاتصال بقاعدة بيانات MySQL الخاصة بك، ومفاتيح مصادقة WordPress (AUTH_KEY وSECURE_AUTH_KEY…)، وربما الوصول إلى خدمات خارجية (SMTP وAPI الدفع).
وبهذه المعلومات يستطيع المهاجم الاتصال مباشرة بقاعدة بياناتك، وإنشاء حساب مسؤول، والسيطرة الكاملة على WordPress الخاص بك.
حقن البرمجيات الخبيثة والإدراج في القائمة السوداء
بعد اختراق الموقع، يحقن المهاجم فيه عادةً شيفرة خبيثة: عمليات إعادة توجيه إلى مواقع احتيالية، وصفحات تصيّد احتيالي (phishing)، وسكربتات تعدين العملات المشفرة. وتكتشف Google المشكلة في النهاية وتقوم بـ
إدراج نطاقك في القائمة السوداء— فيعرض موقعك حينئذٍ تحذيرًا أحمر «هذا الموقع خطير» في نتائج البحث. واستعادة سمعة نظيفة بعد ذلك تستغرق أسابيع، وأحيانًا أشهرًا.
اختراق الخادم بأكمله
في الاستضافة المشتركة، يمكن لموقع مخترَق أن يؤثر على المواقع الأخرى ضمن حساب cPanel نفسه. وقد يشكّل أرشيف يحتوي على نسخة قديمة وهشّة من WordPress بابًا للدخول والصعود في شجرة المجلدات.
كيف تصحح المشكلة
1. لا تخزّن أي نسخة احتياطية في public_html أبدًا
هذه هي القاعدة الأولى. لا مكان لنسخك الاحتياطية في المجلد المخصص للويب. على استضافة cPanel مثل تلك التي تقدمها Hostarts، خزّن نسخك الاحتياطية:
- في المجلد home (
/home/username/)، خارجpublic_html - في مجلد مخصص مثل
/home/username/backups/ - أو الأفضل من ذلك: على تخزين خارجي (FTP بعيد، أو حل سحابي)
2. تحقق من صلاحيات ملفاتك الحساسة
بالنسبة إلى الملفات التي يجب أن تبقى على الخادم (مثل
wp-config.php
) :
chmod 600 wp-config.php
chmod 600 .htaccess
الصلاحية
600تعني: المالك وحده يمكنه القراءة والكتابة. لا أحد غيره — لا المجموعة ولا العامة.
3. احجب الوصول إلى الملفات الحساسة عبر .htaccess
أضف هذه القواعد في ملف
.htaccess
في جذر
public_html
:
# Bloquer l'accès aux fichiers sensibles
<FilesMatch "\.(sql|sql\.gz|zip|tar|tar\.gz|gz|bak|old|log|env|bck)$">
    Order Allow,Deny
    Deny from all
</FilesMatch>
# Protéger wp-config.php
<Files wp-config.php>
    Order Allow,Deny
    Deny from all
</Files>
# Bloquer l'accès aux fichiers cachés (.env, .git, etc.)
<FilesMatch "^\.">
    Order Allow,Deny
    Deny from all
</FilesMatch>
حتى لو انتهى الأمر بملف حساس عن طريق الخطأ داخل
public_html
، فإن هذه الحماية ستمنع تحميله.
4. احذف الملفات غير الضرورية
نظّف استضافتك بانتظام:
- احذف النسخ الاحتياطية اليدوية القديمة
- احذف ملفات
phpinfo.phpالتجريبية - احذف نسخ
wp-config.php(.bakو.oldو.save) - احذف ملفات
debug.logالخاصة بـ WordPress (فيwp-content/) - احذف تثبيتات WordPress المهجورة في المجلدات الفرعية
5. استخدم أدوات النسخ الاحتياطي المدمجة
لدى Hostarts، تتضمن استضافة الويب الخاصة بك أدوات نسخ احتياطي آلية عبر cPanel (JetBackup أو النسخ الاحتياطي الأصلي في cPanel). استخدم هذه الأدوات بدلًا من إنشاء أرشيفات يدوية داخل
public_html
. تُخزَّن النسخ الاحتياطية التي ينشئها cPanel بطريقة آمنة، خارج مجلد الويب العام.
قائمة تحقق أمنية سريعة لموقع WordPress الخاص بك
خصّص 10 دقائق للتحقق من هذه النقاط على استضافتك:
- ☐ لا يوجد أي ملف
.zipأو.tar.gzأو.sqlفيpublic_html - ☐ الملف
wp-config.phpبصلاحية 600 (ودون نسخة.bak) - ☐ قواعد
.htaccessمطبّقة لحجب الامتدادات الحساسة - ☐ لا يوجد ملف
phpinfo.phpمتاح للوصول - ☐ لا يوجد
debug.logفيwp-content/ - ☐ لا توجد نسخة WordPress تجريبية منسية في مجلد فرعي
- ☐ النسخ الاحتياطية مخزّنة خارج
public_htmlأو على تخزين بعيد
خلاصة القول
لا يقتصر أمان موقع WordPress على الإضافات أو جدران الحماية. بل يبدأ بـ
الممارسات الأساسية الجيدة: عدم كشف الملفات الحساسة، وضبط الصلاحيات الصحيحة، وتنظيف مساحة الاستضافة بانتظام.
إذا كنت تبحث عن استضافة ويب في الجزائر تأخذ الأمان على محمل الجد، مع دعم تقني سريع الاستجابة قادر على مرافقتك في هذه المواضيع، فاكتشف عروض استضافة الويب من Hostarts على hostarts.dz.
هل لديك شك في أمان موقعك؟ تواصل مع دعم Hostarts — سنتحقق من ذلك معك.