
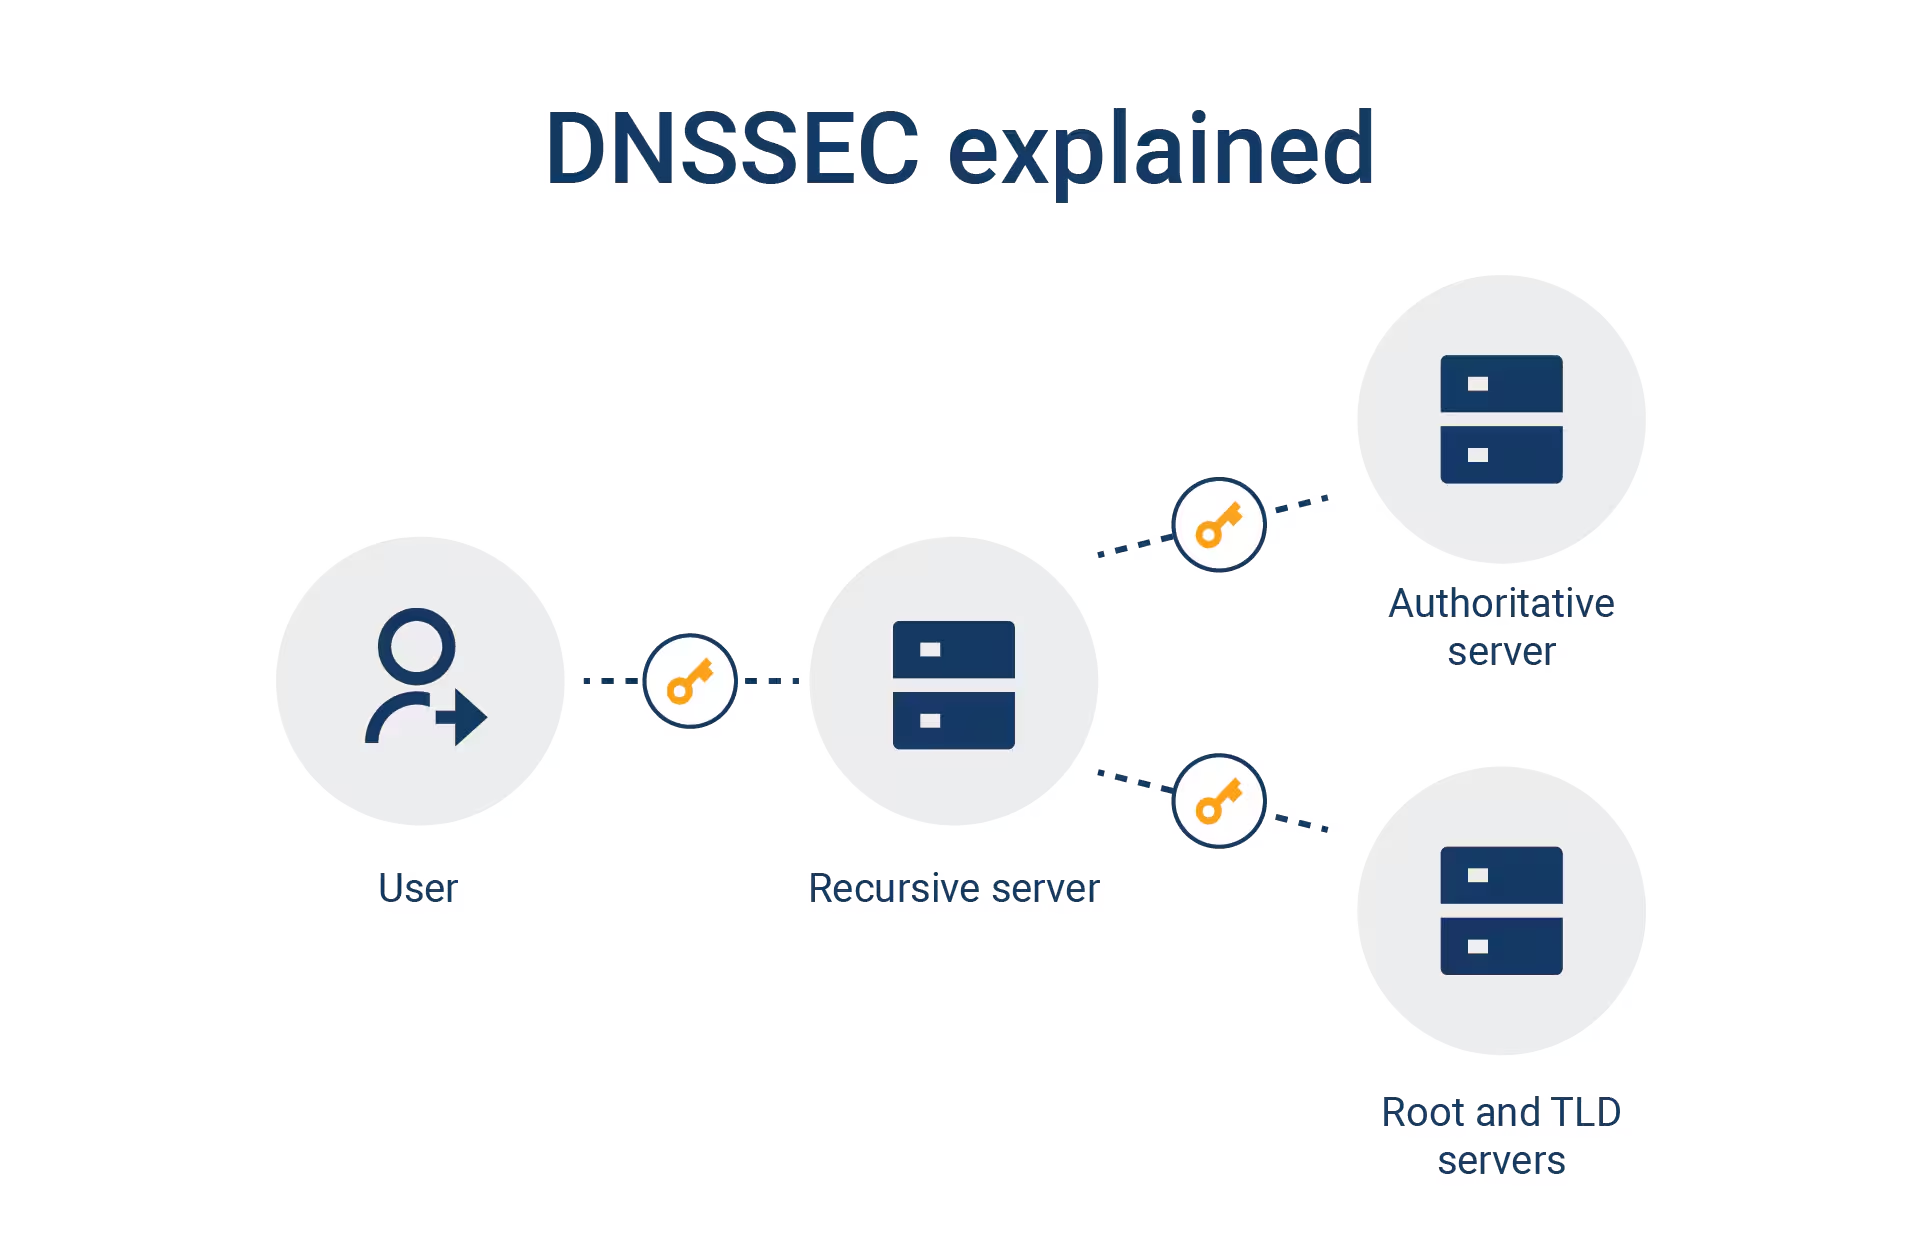
ما هو DNS ولماذا هو عرضة للاختراق؟
يُشبَّه DNS (Domain Name System) غالبًا بدليل الهاتف الخاص بالإنترنت. عندما يكتب مستخدم عنوان موقعكم في متصفحه، فإن DNS هو الذي يترجم اسم النطاق هذا إلى عنوان IP لتوجيهه إلى الخادم الصحيح.
لكن هذا النظام، الذي صُمّم في الأصل دون آلية مصادقة، يعاني من ثغرات مهمة. يمكن للمهاجمين استغلاله لتحويل زوّاركم إلى مواقع مزيفة دون علمكم، وهو ما يُعرف بـتسميم ذاكرة DNS المؤقتة (أو DNS spoofing).
DNSSEC: الرد التقني على هذه التهديدات
DNSSEC (Domain Name System Security Extensions) هو امتداد لبروتوكول DNS يضيف طبقة تحقق تشفيرية. عمليًا، يتيح التوقيع الرقمي لسجلات DNS الخاصة بالنطاق، مما يضمن أن الردود المستلمة أصلية ولم تتعرض للتعديل في الطريق.
بدون DNSSEC، لا شيء يمنع جهة خبيثة من اعتراض طلب DNS وإرسال رد مزيف. أما مع DNSSEC، فيمكن التحقق من كل رد بفضل سلسلة ثقة تشفيرية تصل إلى الخوادم الجذرية للإنترنت.
التهديدات التي يتيح DNSSEC مواجهتها
DNS Spoofing / Cache Poisoning: حقن معلومات مزيفة في ذاكرة مؤقتة لمحلّل DNS (resolver) بهدف تحويل حركة المرور.
هجمات الوسيط (Man-in-the-Middle): اعتراض ردود DNS وتعديلها بين الخادم والمستخدم.
التصيّد المستهدف (Phishing): تحويل الزوار إلى موقع احتيالي يقلّد موقعكم لسرقة بيانات الدخول أو البيانات البنكية.
اختطاف النطاق: التلاعب بالسجلات للسيطرة جزئيًا على حركة المرور الخاصة بكم.
هل DNSSEC مفيد فعلًا لموقعكم؟
تعتقد كثير من الشركات أن الأمن السيبراني يخص المؤسسات الكبيرة فقط. في الواقع، كل نطاق نشط هدف محتمل مهما كان حجم الجهة.
يمكن أن يقع موقع للتجارة الإلكترونية أو بوابة شركة أو موقع مؤسساتي أو حتى مجرد واجهة مهنية بسيطة ضحية لاختطاف DNS. والعواقب وخيمة: فقدان ثقة العملاء، تسرّب البيانات، الإضرار بالسمعة.
يُعدّ تفعيل DNSSEC على نطاقكم من أهم إجراءات الأمان وأكثرها فعالية التي يمكنكم اتخاذها.
DNSSEC ونطاقات .DZ: تقدّم كبير للشركات الجزائرية
لفترة طويلة، لم يكن تفعيل DNSSEC على الامتدادات المحلية مثل .DZ متاحًا أو كان يتطلب إجراءات معقدة. أما اليوم، فهذه التقنية مدعومة لنطاقات .DZ المستضافة لدى Hostarts.
بصفتنا مزوّد استضافة جزائريًا ملتزمًا بالأمن الرقمي، يتيح لكم Hostarts الاستفادة من حماية DNSSEC على نطاقاتكم .DZ، مما يعزز مصداقية وجودكم المحلي على الإنترنت وأمانه.
وهذا خبر ممتاز للشركات والإدارات والمهنيين الجزائريين الراغبين في اعتماد أفضل ممارسات الأمن السيبراني دون التفريط في ارتباطهم المحلي.
كيف تفعّلون DNSSEC على نطاقكم لدى Hostarts؟
يتم تفعيل DNSSEC عادةً من مساحة إدارة النطاق الخاصة بكم. في Hostarts، فرقنا التقنية متاحة لمرافقتكم في هذه الخطوة والتأكد من ضبط الإعدادات بشكل صحيح.
بعض النقاط التي ينبغي تذكرها لتفعيل ناجح:
يجب تفعيل DNSSEC على مستوى مسجّل النطاقات (registrar) وعلى مستوى سجل النطاق (registry) معًا (مثل ANIC بالنسبة لـ .DZ).
يجب نشر سجلات DS (Delegation Signer) بشكل صحيح.
قد يؤدي الضبط الخاطئ إلى جعل نطاقكم غير قابل للوصول: من الأفضل الاستعانة بمختص.
DNSSEC، ركيزة في استراتيجيتكم للأمن السيبراني
تأمين اسم نطاقكم عبر DNSSEC ليس خيارًا حكرًا على الخبراء. إنه إجراء عملي ومتاح وموصى به بشدة لكل جهة لها حضور على الإنترنت.
وبالاقتران مع ممارسات جيدة أخرى — شهادة SSL والمصادقة الثنائية ومراقبة DNS — يسهم DNSSEC في بناء بنية رقمية موثوقة وجديرة بثقة مستخدميكم.
هل ترغبون في تأمين نطاقكم .DZ أو معرفة المزيد عن حلول الأمن السيبراني التي يقدمها Hostarts؟ تواصلوا مع فريقنا اليوم.